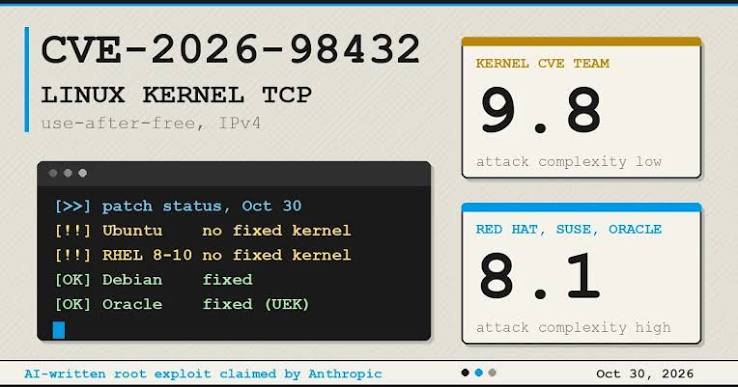
vps百科网的服务器用的是 Debian 13,所以这里只针对 Debian 13 的内核TCP协议栈高危漏洞CVE-2026-98432修复,其它系统的请忽略。
1. 更新本地软件包索引
sudo apt update
2. 升级系统及内核(full-upgrade 可确保依赖关系正确处理并安装新内核)
sudo apt full-upgrade -y
3. 重启服务器以激活新内核(必须重启,否则旧的漏洞内核仍在内存中运行)
sudo reboot
最好查看一下 Debian 的版本,终端执行命令:uname -r
如果内核版本已更新至官方 6.12.113 或更高的 Debian 移植版本,则说明漏洞已被成功修复。
正文完